Comment maintenir votre conformité PCI DSS : guide pratique pour les petites entreprises
Comprendre la conformité PCI DSS est une chose. Savoir ce que votre entreprise doit faire pour respecter ses exigences en est une autre.
Si vous acceptez les paiements par carte de crédit ou de débit, vous êtes responsable de maintenir un environnement de paiement sécuritaire et de respecter les exigences PCI DSS qui s’appliquent à votre entreprise.
La bonne nouvelle ? Pour de nombreuses petites entreprises, la conformité peut être relativement simple à gérer avec les bonnes technologies de paiement, des pratiques de sécurité adéquates et un accompagnement approprié.
Ce guide pratique vous explique comment déterminer vos responsabilités, effectuer votre validation de conformité et maintenir la sécurité de vos paiements tout au long de l’année.
Qu’implique la conformité PCI DSS pour votre entreprise ?
Les exigences de conformité PCI DSS ne sont pas les mêmes pour toutes les entreprises.
Vos responsabilités dépendent de la façon dont vous acceptez les paiements, des technologies que vous utilisez et du fait que vos systèmes stockent, traitent ou transmettent des renseignements de titulaires de cartes.
Voici les principaux éléments auxquels différents types d’entreprises doivent porter attention :
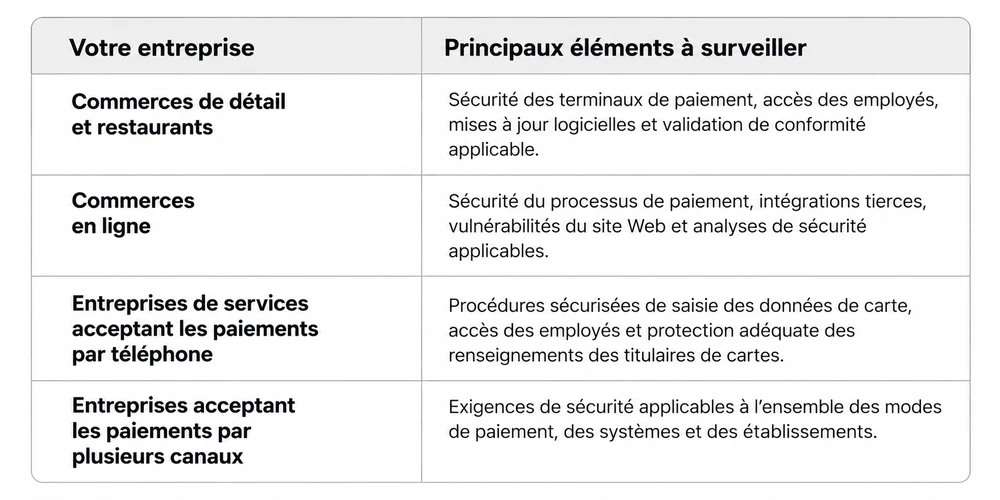
Ces exemples présentent les responsabilités les plus courantes. Les exigences PCI DSS qui s’appliquent à votre entreprise dépendent de votre environnement de paiement.
Et si vous faites appel à un fournisseur de services de paiement tiers ?
Faire appel à un fournisseur de services de paiement conforme à la norme PCI DSS peut simplifier considérablement vos obligations en réduisant la quantité de renseignements de paiement sensibles que votre entreprise doit traiter.
Toutefois, cela ne rend pas automatiquement votre entreprise conforme à la norme PCI DSS.
Vous pourriez notamment devoir protéger vos terminaux de paiement, sécuriser votre site Web, restreindre les accès des employés et effectuer les validations de conformité applicables.
L’important est de bien comprendre quelles responsabilités de sécurité sont prises en charge par votre fournisseur de services de paiement et lesquelles demeurent celles de votre entreprise.
Votre liste de vérification PCI DSS
Vous ne savez pas par où commencer ? Utilisez cette liste pour vérifier les pratiques de sécurité de votre entreprise en matière de paiement.
- Identifiez vos modes de paiement. En magasin, en ligne, par téléphone ou par plusieurs canaux.
- Vérifiez vos exigences de conformité. Demandez à votre fournisseur de services de paiement quelles exigences PCI DSS et quelle méthode de validation s’appliquent à votre entreprise.
- Vérifiez les responsabilités de vos fournisseurs tiers. Déterminez quelles mesures de sécurité sont prises en charge par vos fournisseurs et lesquelles relèvent de votre entreprise.
- Sécurisez vos systèmes de paiement. Maintenez vos logiciels à jour, utilisez des mots de passe robustes, activez l’authentification multifacteur lorsque requise et limitez les accès aux employés autorisés.
- Protégez les renseignements des titulaires de cartes. Évitez de conserver inutilement les données de cartes et ne stockez jamais de données d’authentification sensibles après l’autorisation d’une transaction.
- Effectuez votre validation de conformité. Soumettez votre questionnaire d’autoévaluation (SAQ) annuel ou tout autre document requis, selon votre situation.
- Effectuez les analyses de sécurité requises. Selon votre environnement de paiement, des analyses externes de vulnérabilités trimestrielles ou d’autres tests de sécurité peuvent être exigés.
- Révisez régulièrement vos mesures de sécurité. Réévaluez vos pratiques lorsque vous ajoutez de nouveaux équipements, logiciels ou modes de paiement.
Vous ne savez pas quelles exigences s’appliquent à votre entreprise ? PandaPay peut vous accompagner dans vos démarches.
Qu’est-ce qu’un questionnaire d’autoévaluation (SAQ) ?
Le questionnaire d’autoévaluation, ou SAQ (Self-Assessment Questionnaire), est un outil de validation PCI DSS qui permet aux entreprises admissibles d’évaluer et de déclarer leur conformité aux exigences de sécurité applicables.
Considérez-le comme une vérification structurée de la façon dont votre entreprise protège les renseignements de paiement.
Il existe plusieurs types de questionnaires SAQ, selon la façon dont votre entreprise accepte et traite les paiements par carte.
Par exemple :
- SAQ A : Peut s’appliquer aux commerçants admissibles qui confient entièrement le traitement des données de compte concernées à des fournisseurs tiers conformes à la norme PCI DSS.
- SAQ B-IP : Peut s’appliquer aux commerçants admissibles qui utilisent des terminaux de paiement autonomes, connectés par IP et approuvés par l’industrie PCI, sous certaines conditions.
- SAQ C-VT : Peut s’appliquer aux commerçants admissibles qui saisissent manuellement les paiements dans un terminal virtuel Web fourni par un tiers, sous certaines conditions.
- SAQ D : S’adresse aux commerçants qui ne sont admissibles à aucun autre type de questionnaire SAQ.
Toutes les entreprises ne sont pas admissibles à un questionnaire SAQ. Certaines doivent se soumettre à une évaluation plus approfondie.
Votre banque acquéreuse ou votre fournisseur de services de paiement peut vous aider à déterminer la méthode de validation qui s’applique à votre entreprise.
Comment effectuer votre validation annuelle de conformité PCI DSS ?
Pour de nombreuses petites entreprises, la validation de conformité PCI DSS se déroule en cinq grandes étapes.
Étape 1 — Examinez votre environnement de paiement
Commencez par identifier les différentes façons dont votre entreprise accepte les paiements par carte.
Utilisez-vous des terminaux de paiement ? Acceptez-vous les paiements par téléphone ? Exploitez-vous une boutique en ligne ?
Offrez-vous plusieurs modes de paiement ?
Examinez les changements apportés depuis votre dernière évaluation, notamment l’ajout d’équipements, de logiciels, d’intégrations ou de nouveaux canaux de paiement.
Ces changements peuvent avoir une incidence sur vos exigences PCI DSS.
Étape 2 — Effectuez votre évaluation de sécurité
Si votre entreprise est admissible, remplissez le questionnaire d’autoévaluation (SAQ) correspondant à votre environnement de paiement.
Ce questionnaire vous permet de vérifier si les mesures de sécurité requises sont en place.
Répondez avec précision à chaque question et corrigez les lacunes identifiées plutôt que de simplement cocher les cases.
Étape 3 — Effectuez les vérifications de sécurité supplémentaires
Selon votre environnement de paiement, vous pourriez devoir réaliser des tests de sécurité supplémentaires.
Il peut s’agir d’analyses externes de vulnérabilités effectuées par un fournisseur d’analyses agréé (ASV), de tests d’intrusion ou d’autres évaluations de sécurité applicables.
Lorsque des analyses ASV trimestrielles sont exigées, elles doivent généralement être effectuées au moins une fois tous les trois mois, ainsi qu’après certains changements importants, selon les exigences applicables.
Étape 4 — Soumettez votre validation de conformité
Une fois votre évaluation et les vérifications de sécurité requises terminées, soumettez les documents appropriés.
Selon votre méthode de validation, ceux-ci peuvent comprendre :
- Votre questionnaire d’autoévaluation (SAQ) dûment rempli.
- Une attestation de conformité (AOC).
- Les rapports d’analyse de vulnérabilités applicables.
- Tout autre document demandé par votre banque acquéreuse ou votre fournisseur de services de paiement.
Conservez une copie de vos documents et assurez le suivi des problèmes de sécurité qui restent à corriger.
Étape 5 — Maintenez vos pratiques de sécurité
La validation annuelle ne marque pas la fin de vos responsabilités.
Continuez de surveiller votre environnement de paiement, de mettre vos systèmes à jour, de gérer les accès des employés et de corriger les vulnérabilités.
La conformité PCI DSS est une responsabilité continue, et non un exercice à effectuer une seule fois par année.
Comment maintenir votre conformité PCI DSS tout au long de l’année ?
Votre entreprise évolue, tout comme les risques auxquels elle est exposée.
L’arrivée de nouveaux employés, les mises à jour logicielles, l’adoption de nouvelles technologies de paiement et l’ajout d’intégrations en ligne peuvent créer des vulnérabilités qui n’existaient pas lors de votre dernière évaluation.
Le maintien de votre conformité PCI DSS exige une attention régulière à trois aspects essentiels :
- Vos systèmes et vos technologies. Maintenez vos logiciels de paiement, vos équipements et vos systèmes à jour et sécurisés.
- Vos employés et vos processus. Révisez les autorisations d’accès, formez vos employés aux bonnes pratiques de sécurité des paiements et maintenez des procédures appropriées.
- Vos mesures de sécurité. Effectuez les activités de surveillance, les tests et les vérifications nécessaires pour détecter les faiblesses potentielles.
Une bonne pratique consiste à réévaluer la sécurité de vos paiements chaque fois que vous apportez un changement opérationnel ou technologique important.
Quand devriez-vous réévaluer votre conformité PCI DSS ?
En plus de vos activités régulières de sécurité et de votre validation annuelle, prenez le temps de revoir vos obligations de conformité lorsque vous :
- Installez un nouveau terminal de paiement ou système de point de vente (PDV).
- Lancez une boutique en ligne ou changez de fournisseur de solution de paiement.
- Ajoutez un nouveau canal de paiement.
- Intégrez un nouveau logiciel à vos systèmes de paiement.
- Ouvrez un nouvel établissement.
- Apportez des modifications importantes à votre réseau ou à votre infrastructure de paiement.
Ces changements n’exigent pas nécessairement une nouvelle évaluation annuelle immédiate, mais ils peuvent modifier vos mesures de sécurité, la portée de votre conformité ou vos obligations en matière de tests.
Et si vous vendez uniquement en ligne ?
Si votre entreprise vend exclusivement en ligne, vos responsabilités de conformité dépendent en grande partie de la façon dont votre processus de paiement est configuré.
Par exemple, l’utilisation d’une page de paiement hébergée par un fournisseur conforme à la norme PCI DSS peut réduire la quantité de renseignements sensibles de titulaires de cartes traités par votre site Web.
Toutefois, votre site peut toujours avoir une incidence sur la sécurité du processus de paiement.
Selon la configuration de votre solution de paiement, vous pourriez devoir :
- Maintenir votre plateforme de commerce électronique et ses extensions à jour.
- Protéger votre site Web contre les modifications non autorisées.
- Sécuriser les comptes administrateurs.
- Vérifier la conformité PCI DSS de votre fournisseur de services de paiement.
- Effectuer les évaluations de sécurité et les analyses de vulnérabilités applicables.
Selon la norme PCI DSS v4.0.1, certains commerçants en ligne admissibles au questionnaire SAQ A peuvent également être tenus d’effectuer des analyses externes de vulnérabilités tous les trois mois, même lorsque le traitement des paiements est confié à un fournisseur tiers.
Ce qu’il faut retenir : Utiliser une plateforme de commerce électronique sécurisée simplifie la conformité PCI DSS, mais n’élimine pas automatiquement vos obligations.
Pourquoi les frais de conformité PCI DSS sont-ils facturés trimestriellement ?
Certains fournisseurs de services de paiement, dont PandaPay lorsque cette formule s’applique, proposent une facturation trimestrielle pour les services liés à la conformité PCI DSS.
Cette modalité de facturation est indépendante des exigences de la norme PCI DSS. Le Conseil des normes de sécurité PCI n’impose pas de frais trimestriels universels aux commerçants.
Selon votre entente de services, la facturation trimestrielle peut offrir plusieurs avantages :
- Des dépenses prévisibles. Répartissez les coûts des services liés à la conformité tout au long de l’année.
- Un accompagnement continu. Obtenez de l’aide pour vos questions de conformité lorsque ce service est inclus dans votre entente.
- Une attention constante à la sécurité. Gardez la conformité parmi vos priorités au-delà de la validation annuelle.
Les frais applicables et les services inclus dépendent de votre entente avec votre fournisseur de services de paiement.
Comment PandaPay vous aide-t-il à maintenir votre conformité PCI DSS ?
La gestion de la conformité PCI DSS peut sembler être une responsabilité administrative supplémentaire dans un quotidien déjà bien rempli.
PandaPay aide les commerçants à comprendre leurs obligations en matière de sécurité des paiements et à s’orienter dans les démarches de conformité applicables.
Grâce à nos technologies de paiement sécurisées, à nos conseils et à notre accompagnement, notre objectif est de simplifier la gestion de la sécurité de vos paiements pour vous permettre de vous concentrer sur vos activités.
Que vous ouvriez votre premier commerce, développiez votre présence en ligne ou gériez plusieurs canaux de paiement, bien comprendre vos responsabilités constitue une première étape essentielle.
Ce qu’il faut retenir
Maintenir votre conformité PCI DSS ne consiste pas simplement à remplir un questionnaire une fois par année. Il s’agit de préserver un environnement de paiement sécuritaire au quotidien.
Commencez par comprendre comment votre entreprise accepte les paiements, identifiez les exigences qui s’appliquent à vos activités et adoptez les bonnes pratiques de sécurité.
Avec des vérifications régulières, des technologies de paiement appropriées et le bon accompagnement, la conformité PCI DSS peut devenir une composante simple à gérer de vos opérations.
Et avec PandaPay, vous n’avez pas à faire cavalier seul.
Vous découvrez la conformité PCI DSS ? Consultez notre article complémentaire, Qu’est-ce que la conformité PCI DSS et pourquoi est-elle importante pour votre entreprise ?, pour en comprendre les principes fondamentaux.